扫码添加微信

扫一扫,立即咨询客服
135 8050 0032
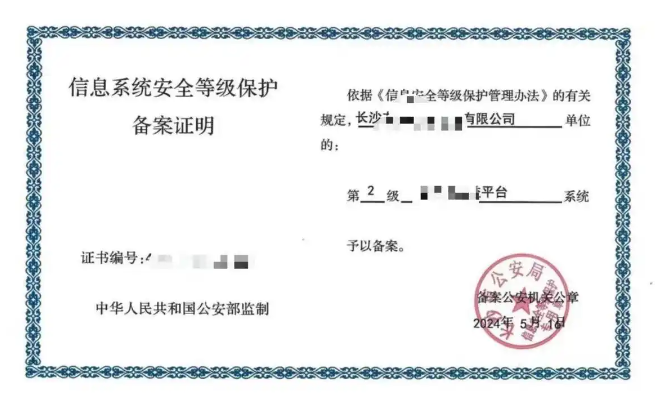
企业网站、APP、业务平台或信息系统投入运营后,如果涉及用户信息、交易订单、企业经营数据等重要网络信息,通常需要关注网络安全等级保护相关要求。宁波等保办理涉及系统定级、备案、安全建设、等级测评等多个环节,如果企业对定级标准、备案材料或测评流程不熟悉,也可以提前咨询专业服务机构,根据系统实际情况梳理办理方案。
办理等保测评,通常可以按照以下步骤推进:
第一步:系统定级
结合信息系统的业务类型、服务范围以及系统遭受破坏后可能造成的影响进行定级。企业常见的信息系统涉及第二级或第三级,具体等级需要结合实际情况判断。
第二步:准备定级材料
确定系统等级后,整理系统基本情况、业务情况、网络拓扑、系统架构等资料,并按照要求开展定级备案。如果企业不确定自己的系统属于哪个等级,可以在办理前咨询专业机构进行初步梳理。
第三步:等保备案
向属地公安机关提交相关备案材料。备案通过后,再根据系统等级和监管要求推进后续安全建设及测评工作。
第四步:开展安全建设整改
根据等保相关要求,对系统的技术和管理措施进行检查,涉及身份鉴别、访问控制、安全审计、数据安全、通信安全以及安全管理制度等内容的,应及时补充和整改。
第五步:开展等保测评
委托符合要求的网络安全等级保护测评机构开展测评,对系统安全保护状况进行技术检测和管理检查,并形成测评报告。
第六步:整改与闭环
针对测评发现的问题进行整改,必要时配合测评机构进行复核,形成完整的安全整改闭环。
企业办理等保测评材料通常包括:
不同系统的业务架构和安全情况不同,实际材料也会有所区别。如果企业目前只有营业执照和系统名称,不清楚还需要准备哪些资料,可以先咨询专业等保服务机构,根据系统情况整理材料清单,避免反复补交。
首先,等保备案不等于等保测评。备案解决的是系统等级及备案手续问题,测评则是对系统安全保护措施进行专业检查,两者属于不同环节。
其次,不建议等系统正式上线后才开始准备。网络拓扑、系统架构、账号权限、日志留存、数据备份等内容如果前期没有规划,后期整改可能涉及系统调整。
另外,企业不要只关注“拿报告”,更应该关注系统实际安全建设。特别是涉及用户个人信息、订单支付、企业核心数据的平台,应提前做好安全管理制度和技术措施。
如果企业对宁波等保办理流程、系统定级、备案材料或测评整改不熟悉,可以在项目启动阶段进行专业咨询,由服务机构根据企业系统类型、业务模式和实际建设情况进行初步判断,并协助梳理办理环节及材料准备要求。
因此,宁波企业办理等保时,可以按照“系统定级→备案→安全建设→等级测评→问题整改→复核闭环”的路径推进。提前做好规划和咨询,可以更清楚地了解自身系统需要完成哪些工作,减少因材料缺失或安全措施不到位造成的反复整改。
客服
咨询
135-8050-0032
电话咨询
微信咨询
